
歐盟 ESG 評級規則 (EU) 2024/3005
這部規則真正改變的,不是 ESG 評級機構的內部作業流程,而是誰有資格對外發布一份能被信任的 ESG 評級;歐盟把過去完全交由市場自律的評級產業,收攏進一套類似信用評等機構的監理架構,並透過修正 SFDR 把資料可追溯性的要求一路串到金融機構對外行銷所引用的每一份評級。對台灣產業的意義不在於企業會不會被 ESMA 直接監理,而在於歐盟資金鏈上游對可驗證資料的胃口只會愈養愈大,這股壓力最終會透過供應鏈稽核與融資盡職調查,分別以揭露義務加重和市場需求重新分配這兩種不同方向,落在被評級的台灣出口企業與為其提供第三方查證服務的驗證機構身上。
逐條解析與台灣產業影響評估
壹、核心主張
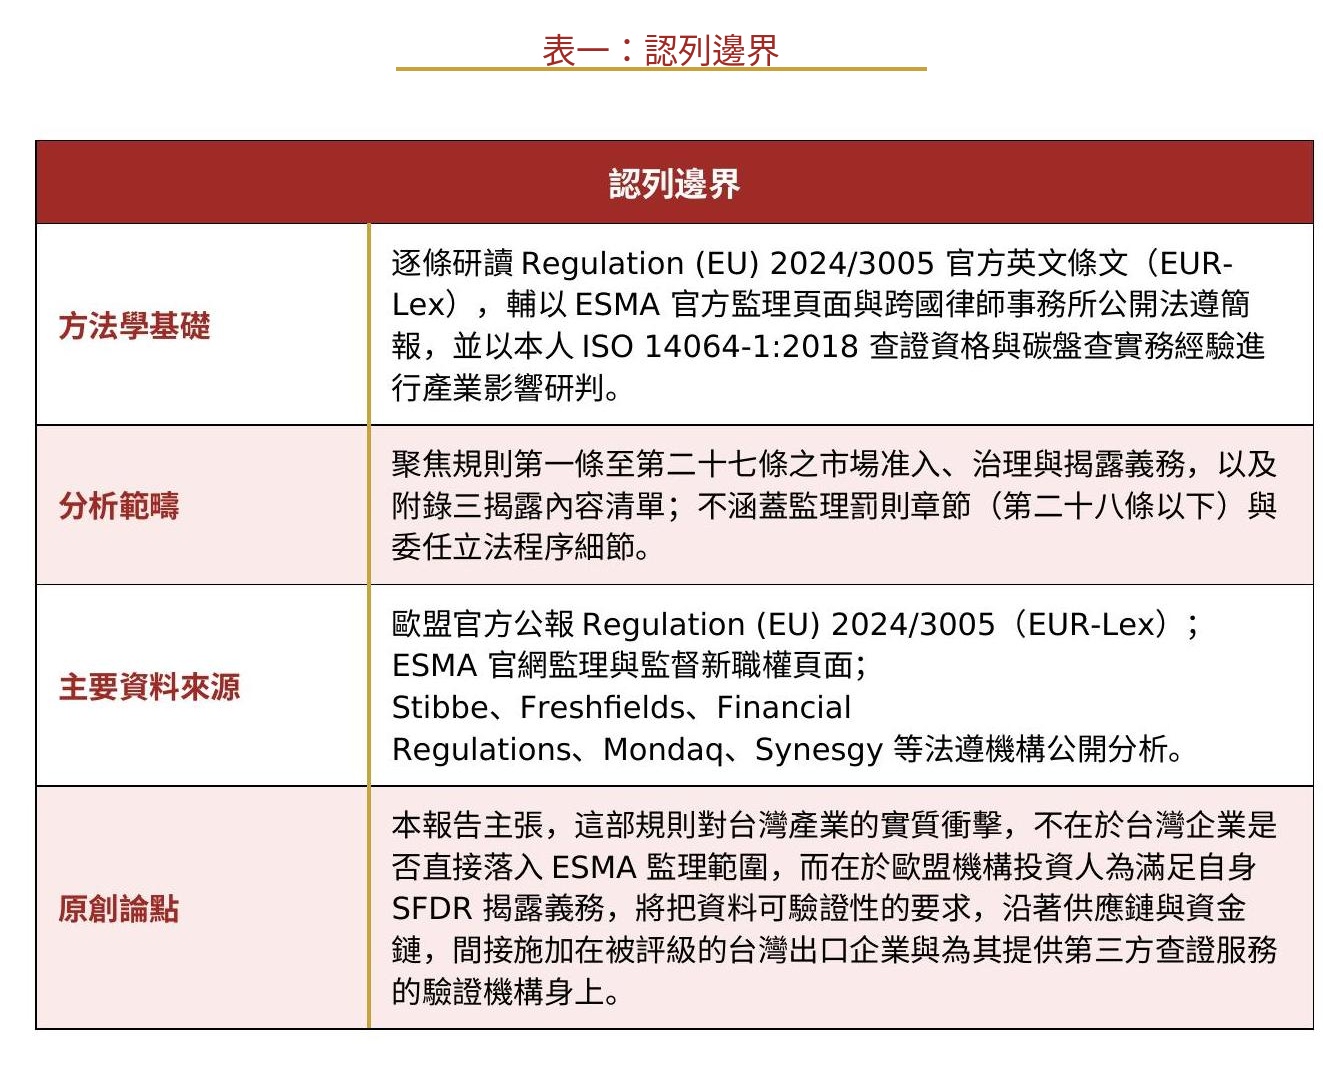
這部規則真正改變的,不是 ESG 評級機構的內部作業流程,而是誰有資格對外發布一份能被信任的 ESG 評級。歐盟把過去完全交由市場自律、方法論各行其是的評級產業,收攏進一套類似信用評等機構的監理架構,並透過修正 SFDR,把資料可追溯性的要求,一路串到金融機構對外行銷時所引用的每一份評級。這個結構性轉變,對台灣產業的意義,不在於台灣企業會不會被 ESMA 直接監理,它們大多不會,而在於歐盟資金鏈上游對可驗證資料的胃口只會愈養愈大。這股壓力最終會透過供應鏈稽核與融資盡職調查,間接落在被國際評級機構評分的台灣出口企業,以及為這些企業提供第三方查證服務的驗證機構身上,兩者承受的壓力方向並不相同,前者是揭露義務加重,後者則是市場需求結構的重新分配。
貳、規則宗旨、範圍與定義
規則第一條開宗明義,目的是建立一套共通監理架構,提升 ESG 評級活動的完整性、透明度、可比較性、課責性、可靠性、治理與獨立性,並防止漂綠與社會漂洗等誤導行為。第二條界定適用範圍,是整部規則裡最需要逐項比對的條文。規則適用於在歐盟境內營運的評級機構,設於境內者只要在網站發布評級,或以訂閱契約提供給受監理金融機構、特定指令範圍內的企業或歐盟機構,即算營運;設於境外者,則僅在以訂閱或契約方式對前述對象提供評級時才算。同一條也列出一長串排除項目,私人評級、金融機構純供內部使用的評級、專為驗證或認證目的開發而不涉及投資決策的評級、綠色債券外部審查與第二方意見、非營利組織免費發布的評級,以及自然人以學術或新聞目的非商業發布的評級,都在排除之列。第三條給出定義,把 ESG 評級分成由分析師直接判斷產出的 ESG 意見,與純粹由統計或演算模型計算的 ESG 分數,這個區分之後會影響機構在揭露義務上的細節要求。
參、市場准入機制:授權、等效、背書與認可
第四條到第十四條是整部規則的程序核心,規定任何法人想在歐盟境內以 ESG 評級機構身分營運,必須符合四種身分之一,取得 ESMA 授權、取得等效性認定、取得背書授權,或取得認可資格。第五條為小型評級機構設計了過渡制度,符合《2013/34/EU 指令》小型企業或小型集團標準者,可以先用通知加登記的方式暫時營運,只需遵守組織與透明度相關條款,不必立刻取得完整授權,但三年後或規模擴大超過門檻時,就得申請完整授權。第十條到第十二條處理境外機構,分別是等效性認定、集團內部背書,以及針對小型境外機構的認可制度,每一種路徑的設計邏輯,都是希望在維持監理一致性的前提下,不要一次把還在申請階段的境外機構全部擋在市場外。第十四條要求 ESMA 建立公開登記冊,列出所有取得授權、等效、背書或認可資格的機構身分,這份登記冊也是後續判斷一份評級是否具有監理效力的第一個查核點。
肆、治理架構總則與小型機構豁免
第十五條訂出組織治理的一般原則,要求評級機構的評級活動必須獨立於任何政治與經濟影響,方法論必須嚴謹、系統化、獨立且可被驗證,並至少每年檢視一次方法論是否需要更新。這條也要求機構建立一個常設、獨立、有效的監督職能,直接對管理階層負責,確保評級品質不受商業壓力干擾。第二十二條則為小型評級機構開了一道有限的豁免窗口,允許其向 ESMA 申請免除第十五條部分較重的治理義務,但 ESMA 會逐項審核該機構的規模是否真實,是否已建立足以保障分析師獨立性的內控機制,以及豁免是否確實對應其業務規模與複雜度,防止機構刻意壓低規模來規避監理。
伍、方法論透明度揭露義務
第二十三條與第二十四條是這部規則最直接衝擊評級產業商業模式的兩條。第二十三條要求評級機構公開揭露方法論、模型與關鍵評級假設,並向使用者提供更細緻的資訊,包括是否納入雙重重大性原則的哪個面向、各 E、S、G 因子的權重分配,以及資料與方法論本身的限制。第二十四條則要求機構針對每一份實際出具的評級產品,提供更詳細的個別化資訊給使用者、被評項目與其發行人,讓使用者能據此進行自己的盡職調查,判斷是否要仰賴這份評級做投資決策。這兩條合起來,等於把過去外界批評 ESG 評級黑箱作業、同一家公司在不同機構間評分落差極大的長年爭議,用強制揭露的方式攤在陽光下。
陸、獨立性與利益衝突管理
第二十五條到第二十七條規範的是評級機構本身的商業結構問題。第二十五條的核心規則是業務分離,評級機構不得在同一法人實體內,同時提供 ESG 評級與顧問諮詢、信用評等、基準指標、投資活動、稽核,以及銀行或保險再保險業務。基準指標、投資、信用與保險這幾類業務,若機構能證明已建立充分的風險隔離措施,可以在同一實體內並存,但信用評等與稽核顧問完全沒有豁免空間,一律要求分開設立法人。這條也規範個人層級的利益衝突,高階管理人員不得買賣被該機構評級之企業所發行的金融工具,參與評級過程的人員若與被評企業有可能影響客觀判斷的關係,也不得參與該筆評級的決定。第二十六條要求機構針對參與評級流程的員工,建立適當的內部政策,確保可能危及獨立性的關係能被及時辨識與處理。第二十七條規範對評級使用者的公平、合理、透明與無歧視待遇,重點在於收費結構必須以實際成本為基礎,不得對條件相同的使用者收取差別待遇的費用。
柒、附錄三揭露內容清單
附錄三把第二十三條、第二十四條的揭露義務,具體攤成一份項目清單,分成兩個部分。第一部分對應第二十三條,是必須公開在網站上的資訊,涵蓋評級的目的與範疇、各因子在加總時的權重分配、資料來源與處理流程、方法論本身的限制、與被評企業的互動情形、利益衝突與因應措施,以及是否有納入《巴黎協定》等國際協議的目標。第二部分對應第二十四條,是提供給評級使用者與被評企業的補充資訊,性質上更貼近個別評級產品,但不對外公開。值得留意的是,ESMA 在後續技術標準草案中,對第一部分的多數項目都做了細緻的規格化要求,但對第二部分則刻意保留較大彈性,這個差異反映的是,對外公開揭露需要標準化才有可比較性,但個別評級產品的方法論細節,若強行統一格式,反而可能壓縮掉不同機構方法論本身應有的差異性。
捌、產業影響分析:歐盟與台灣
一、對受評企業的影響
台灣出口企業直接落入 ESMA 監理範圍的可能性不高,因為多數評級台灣企業的國際機構本身設於歐盟境外,且提供評級的對象若非歐盟受監理金融機構,不必然構成規則第二條所定義的境內營運。但這不代表台灣企業可以置身事外。真正的壓力來自下游,歐盟機構投資人與銀行為了滿足自身的 SFDR 行銷揭露義務,必須在網站上揭露其引用之評級的方法論來源與 ESMA 註冊連結,這意味著這些機構會更傾向使用取得歐盟監理資格的評級提供者,而這些提供者為了通過附錄三的方法論揭露審查,勢必要求被評企業提供更完整、更可驗證、且格式更貼近歐盟慣例的碳排放與治理資料。對已經在準備 CBAM 申報或供應鏈盡職調查的台灣出口企業而言,這代表資料治理的負擔會出現疊加效應,同一批碳排放數據,可能要同時應付碳盤查查證、CBAM 申報,以及國際評級機構的資料需求,格式與顆粒度未必一致,協調成本會實質上升。
另一個容易被忽略的面向,是規則要求被評企業有權要求評級機構提供其評級所使用的資料集,並得以就其中的事實性錯誤提出更正,這項權利雖然不能用來影響方法論或評級結果本身,但賦予了被評企業一個過去少見的申訴管道。對台灣企業而言,這代表未來拿到不利評級時,值得先檢查評級機構所引用的原始資料是否正確,而不是直接接受評級結果,這是規則本身少數對被評方有利的設計。
二、對驗證機構的影響
驗證機構的處境比較特殊,因為規則第二條明確把專為驗證或認證目的開發、不涉及投資決策的評級排除在監理範圍之外,這意味著 ISO 14064 一類的溫室氣體查證活動,原則上不會被重新歸類為受監理的 ESG 評級,查證機構不必申請 ESMA 授權。但這道排除界線同時也劃出了一個商業機會與一道風險。機會在於,評級機構為了因應方法論揭露與資料限制揭露的壓力,會更需要來源可信、經第三方查證的底層數據,而不是企業自行申報的資料,這對已經取得 ISO 14064 查證資格、能夠出具具公信力查證意見的機構而言,等於是在既有查證業務之外,多了一條把查證後的可信數據,包裝成評級機構可直接採用之資料產品的潛在服務線。風險則在於分類界線本身,規則第三條對 ESG 評級的定義相當寬,只要是基於既定方法論與排名系統所產出的意見或分數,不論標籤是評級、意見或分數都算,如果一家查證機構在既有查證業務之外,另外推出面向投資決策的評分或排名產品,就有可能跨過第二條第二項第十四款所劃的那條界線,從被排除的驗證認證活動,變成需要申請授權的 ESG 評級提供者。對正在規劃碳排放與 ESG 資料監測系統的機構而言,這條界線值得在產品設計階段就先納入考量,避免日後被動地被重新歸類。
整體而言,這部規則對台灣產業造成的影響,呈現出一種不對稱的傳導路徑。被評企業承受的是揭露與資料治理的壓力上升,而驗證機構面對的則是市場需求結構的重新分配,一部分查證業務有機會轉化為資料供應角色,但同時也必須謹慎守住不被重新歸類為評級機構的產品邊界。這兩個方向看似分屬企業端與服務端,實際上是同一套資料可信度需求向下傳導後,在供應鏈不同節點上呈現的不同形式。
參考文獻
- European Parliament and Council of the European Union. (2024). Regulation (EU) 2024/3005 of the European Parliament and of the Council of 27 November 2024 on the transparency and integrity of Environmental, Social and Governance (ESG) rating activities, and amending Regulations (EU) 2019/2088 and (EU) 2023/2859. Official Journal of the European Union. https://eur-lex.europa.eu/eli/reg/2024/3005/oj/eng
- European Securities and Markets Authority. (n.d.). ESG rating providers. ESMA. https://www.esma.europa.eu/esmas-activities/new-supervisory-and-oversight-mandates
- Financial Regulations. (2026). EU ESG Ratings Regulation: ESMA authorisation, provider obligations, and what financial institutions must do before July 2026. https://financialregulations.eu/blog/eu-esg-ratings-regulation-guide
- Freshfields Sustainability. (2026). The next regulatory layer for ESG rating providers: ESMA consults on draft RTS. https://sustainability.freshfields.com/post/102kbfu/the-next-regulatory-layer-for-esg-rating-providers-esma-consults-on-draft-rts
- Mondaq. (2024). New EU regulation on ESG ratings published. https://www.mondaq.com/financial-services/1562372/new-eu-regulation-on-esg-ratings-published
- Stibbe. (2026). ESG ratings and new EU supervision as of 2 July 2026. https://www.stibbe.com/publications-and-insights/esg-ratings-and-new-eu-supervision-as-of-2-july-2026
- Synesgy. (2026). ESG ratings transparency: How companies can prepare for new ESMA rules. https://www.synesgy.com/en/esg-guide/esg-ratings-transparency-how-companies-can-prepare-for-new-esma-rules/
ESG 評級規則 · ESMA 監理 · 方法論透明度揭露 · 獨立性與利益衝突 · 附錄三 · SFDR · 台灣出口產業 · 驗證機構